El malware se hace pasar por apps legítimas, evade el cifrado de WhatsApp y Signal, y permite a atacantes manejar el dispositivo a distancia.
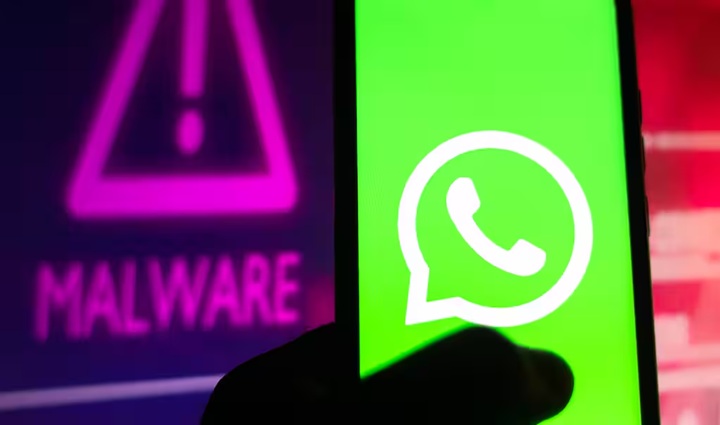
Un nuevo troyano para Android, identificado como Sturnus, ha sido detectado por expertos en ciberseguridad tras camuflarse como aplicaciones populares. Este malware no vulnera directamente el cifrado de extremo a extremo de servicios como WhatsApp o Signal, sino que espera a que los mensajes sean visibles en pantalla para capturarlos, exponiendo conversaciones privadas sin que el usuario lo note.
La amenaza no se limita al robo de información. Sturnus es capaz de otorgar al atacante control remoto total sobre el dispositivo, permitiendo realizar acciones sensibles como abrir aplicaciones bancarias, modificar configuraciones internas o interactuar con el sistema como si tuviera el teléfono en sus manos.
Al obtener estos permisos, Sturnus puede observar todo lo que aparece en la pantalla del usuario. En lugar de intentar descifrar el contenido, simplemente espera a que los mensajes sean mostrados en la interfaz, momento en el que realiza capturas visuales, accediendo tanto a mensajes entrantes como salientes sin necesidad de quebrar la seguridad de la plataforma.
El troyano ha generado especial preocupación en Europa debido a su diseño avanzado y a su doble capacidad ofensiva: espionaje de contenido cifrado y manipulación completa del sistema Android. Su técnica se basa en explotar los permisos de accesibilidad, un recurso creado para facilitar el uso del dispositivo a personas con discapacidades.
Además de la vigilancia, el malware establece una sesión remota cifrada con el atacante. Esto le permite emular gestos, pulsaciones y desplazamientos, así como desplegar ventanas falsas sobre apps bancarias para robar credenciales. También puede ajustar configuraciones críticas y asegurar su permanencia dentro del sistema, dificultando su eliminación.
Sturnus ingresa al dispositivo principalmente mediante archivos APK distribuidos en tiendas no oficiales, donde se presenta como aplicaciones conocidas (incluidos navegadores y utilidades del sistema). Una vez instalado, solicita privilegios de administrador; si el usuario los concede, su desinstalación se vuelve compleja desde los ajustes tradicionales.
Los investigadores creen que, por ahora, la actividad detectada corresponde a una fase inicial de pruebas, pero advierten que los operadores podrían estar preparando un despliegue más amplio y agresivo. Para reducir riesgos, recomiendan evitar descargas externas, revisar los permisos de accesibilidad, mantener el sistema actualizado y verificar periódicamente qué aplicaciones tienen privilegios de administrador en el dispositivo.
Foto: Dreamstime / FayerWayer
Las fuertes lluvias registradas en Bogotá durante los últimos días afectaron el cronograma...
Seguir leyendo →
Apple anunció oficialmente HomeView, un nuevo dispositivo diseñado para centralizar el...
Seguir leyendo →
Bogotá será escenario de nuevas movilizaciones este miércoles 14 de octubre, como parte de las...
Seguir leyendo →